程
8 月 6 日 · 47 分钟
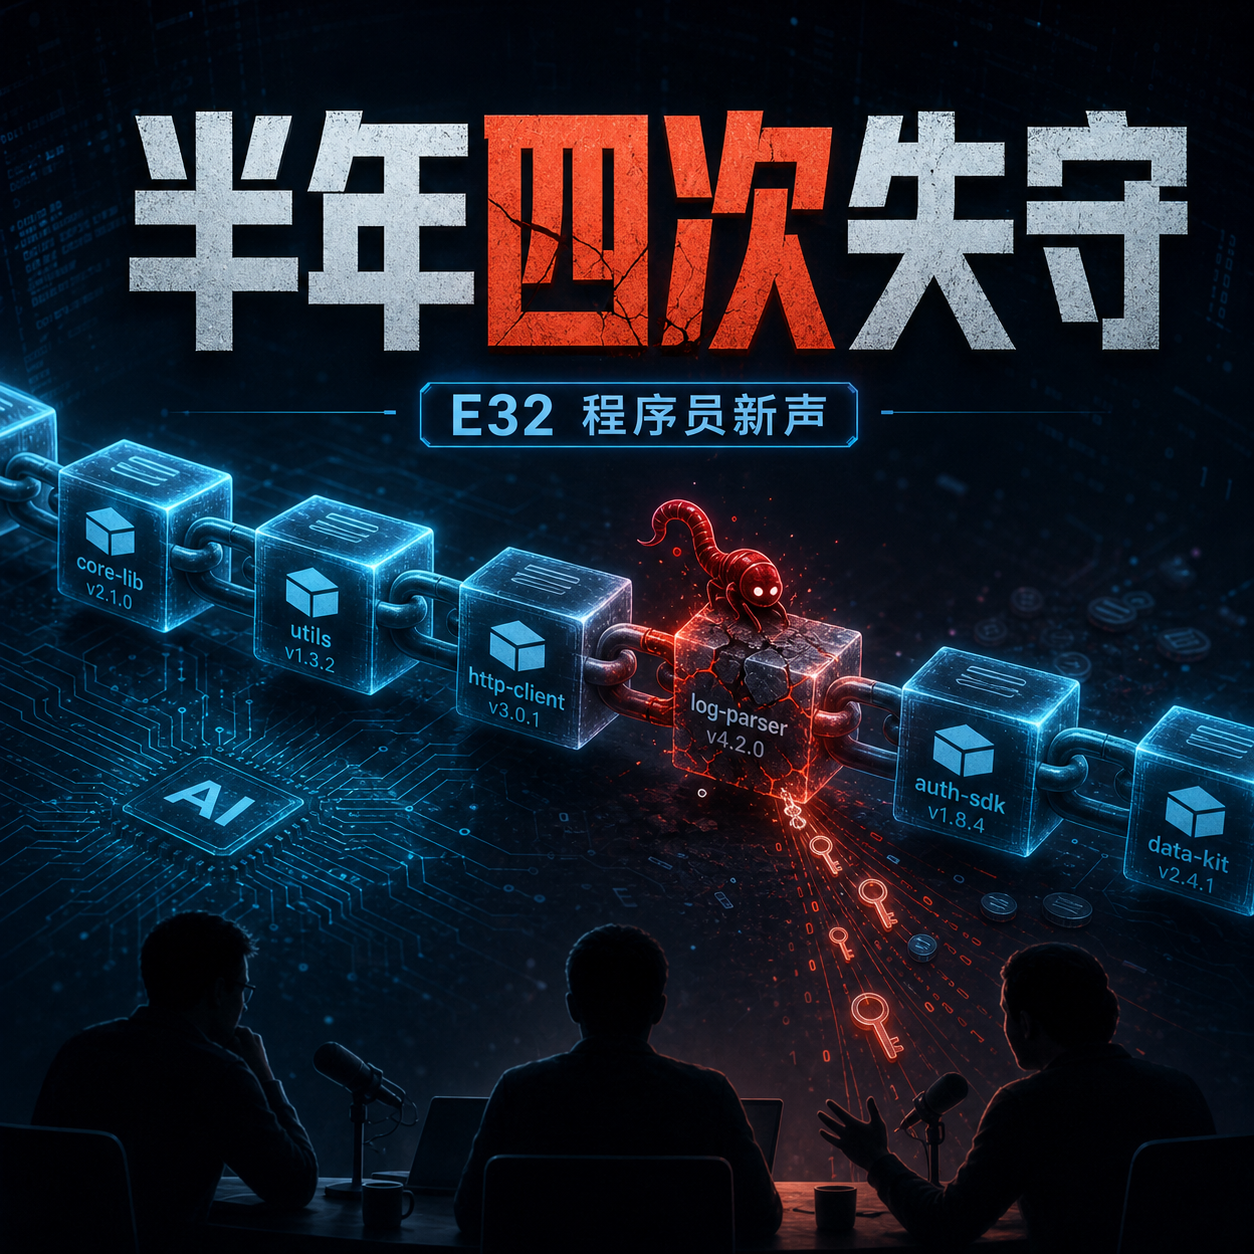
如果你的 GitHub 私有仓库里突然多出一个陌生的 Action,你会多久发现?
过去半年,光毅的 GitHub 账号先后出现四次异常:私人仓库被加入伪装成安全扫描的恶意 GitHub Action,账号里凭空多出陌生仓库,多个项目的 package.json 被植入恶意 postinstall 脚本,最后连 GitHub 账号和一个云端项目也因为凭证泄露相继被停用。
最让人不安的不是损失,而是找不到攻击入口。电脑扫描没有异常,代码提交里看不到可疑痕迹,轮换 Token 后问题仍然发生。那些过去能够被感知的病毒和木马,正在变成一次性的、自动化的窃密行动:拿到 Token、API key 或 SSH key,完成任务后迅速消失。
这期节目,我们从这四次真实经历聊起,试着拆开 AI 时代的供应链攻击:一个被污染的依赖包如何借 postinstall 脚本完成窃密,小众工具如何借搜索与 AI 推荐进入项目,社会工程学又如何用一场高度仿真的在线会议骗过高权限开发者。AI 不只在帮程序员写代码,也在让攻击脚本更自然、更有针对性、更难被察觉。
但这并不是一期制造恐慌的节目。我们也认真梳理了普通开发者今天就能做的事:为账号启用 2FA、Passkey 或物理安全密钥;给 SSH key 设置 passphrase;按需申请权限并设置过期时间;不在私有仓库中明文保存 Secret;为依赖升级设置观察期;给云服务账单加上限;把高风险操作放进隔离环境。
安全工具可以替你扫描,却不能替你判断。真正的第一道防线,仍然是开发者自己的安全意识。
.npmrc 中用 min-release-age 为新版本设置观察期提醒:
min-release-age也可能暂时拦住刚发布的安全修复,使用时仍需结合安全公告和依赖审计做判断。
李光毅,张凯峰,陈锋
说明里标出的时间点,点一下跳过去
AI 读完整集转写后给出的推荐理由
资深开发者光毅在半年内四次遭遇 GitHub 账号被盗,却始终找不到攻击入口。这期节目他完整复盘了四次攻击的细节,从伪装成安全扫描的 Action 到会生成假测试脚本的恶意 postinstall,还讲透了 XO 项目被社会工程学攻破的全过程。如果你也在用 AI 写代码、管理依赖包,这些案例很可能就发生在你身边。节目最后给出的防御清单——设置 SSH key passphrase、限制依赖包安装时间、把 AI 服务改成预付费——每一条都能直接上手。
由 AI 从整集转写生成,是创作者说明之外的补充
本期节目由光毅分享其半年内四次 GitHub 账号被盗的经历展开,深入探讨了 AI 时代开发者面临的安全威胁。节目首先复盘了四次攻击的具体细节,包括伪装成安全扫描的 GitHub Action、恶意 postinstall 脚本、账号被封等,并分析了这些攻击与供应链攻击的关联。随后,嘉宾们讨论了 AI 编程工具带来的新风险,如 AI 可能推荐被污染的依赖包,以及开发者自身安全意识薄弱的问题。节目还介绍了社会工程学攻击的典型案例(如 XO 事件),并提出了多项实用的防御措施,包括启用 2FA/Passkey、设置 SSH key passphrase、按需申请权限、限制依赖包安装时间、使用预付费模式等。最后,嘉宾们强调,安全的核心在于开发者的判断力,需要建立“安全内建”的意识。
点一章从那里开始播 · 与上面创作者标的时间点各自独立
开场:AI 时代的安全话题引入
主播介绍本期主题为 AI 语境下的安全问题,并引出光毅的个人经历作为切入点。
光毅的 GitHub 四次被盗经历
光毅详细描述了半年内四次账号被盗的具体事件,包括伪装 Action、恶意脚本、账号被封等。
确认攻击性质:供应链攻击
光毅通过搜索攻击特征,确认这些事件与供应链攻击相关,并解释了供应链攻击的定义。
AI 时代攻击的新特点
陈锋分享了一个因安装 Cloud Code 而被攻击的案例,指出攻击呈现高度自动化、以窃取信息为目的的新特点。
攻击的隐蔽性与排查困境
光毅表示无法找到攻击入口,即使轮换 Token 后问题依然发生,凸显了攻击的隐蔽性。
供应链攻击的机制与 AI 的关联
陈锋分析了供应链攻击的机制,指出 AI 可能推荐被污染的包,并介绍了攻击者利用 AI 进行 SEO 优化的新手段。
社会工程学攻击案例:XO 事件
光毅详细讲述了 XO 项目遭受的社会工程学攻击,攻击者通过克隆身份和伪造会议实施入侵。
AI Agent 的安全隐患与开发者责任
讨论 AI 编程工具带来的安全风险,嘉宾们认为开发者的安全意识是关键,但也承认工具本身存在隐患。
个人安全意识的反思与工具链的进步
光毅反思了自己过去在安全设置上的疏忽,陈锋则介绍了 AI 工具厂商在安全方面的进步和两种防御模式。
安全判断力与工具使用的局限
嘉宾们认为,即使有工具辅助,最终的安全判断仍需依赖开发者自身的知识和 sense。
总结:防御措施与安全意识的重要性
光毅总结了平台推荐和行业最佳实践等防御措施,并强调安全意识的建立是避免攻击的关键。
程序员新声 · 7 月 21 日 · 37 分钟
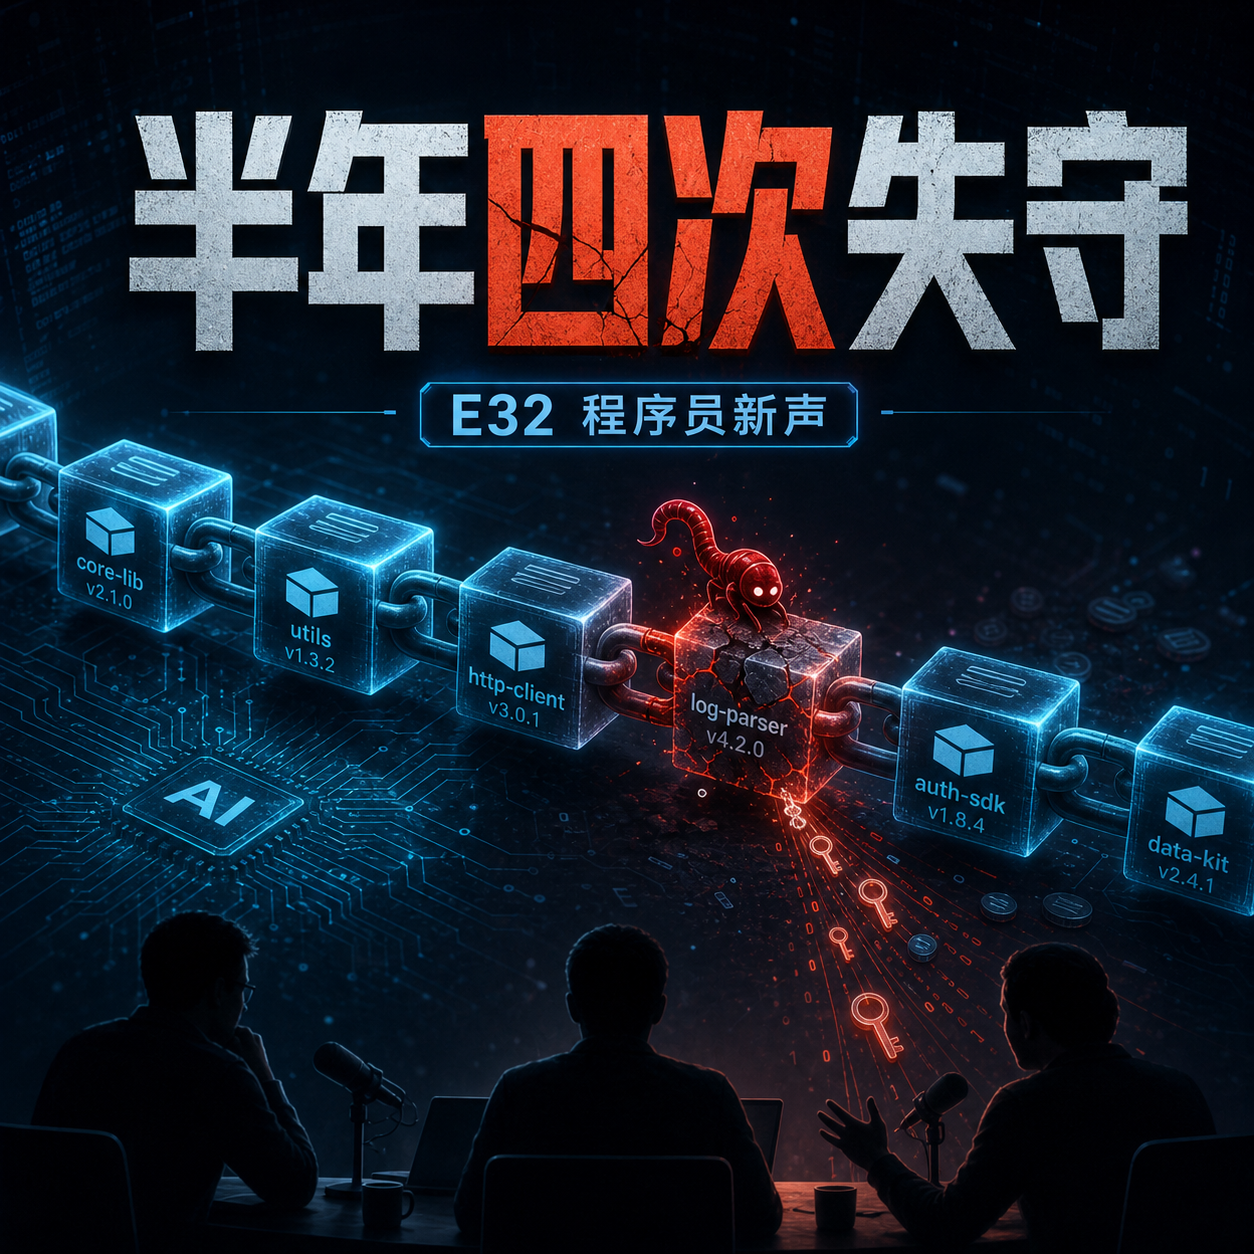
如果你的 GitHub 私有仓库里突然多出一个陌生的 Action,你会多久发现?
过去半年,光毅的 GitHub 账号先后出现四次异常:私人仓库被加入伪装成安全扫描的恶意 GitHub Action,账号里凭空多出陌生仓库,多个项目的 package.json 被植入恶意 postinstall 脚本,最后连 GitHub 账号和一个云端项目也因为凭证泄露相继被停用。
最让人不安的不是损失,而是找不到攻击入口。电脑扫描没有异常,代码提交里看不到可疑痕迹,轮换 Token 后问题仍然发生。那些过去能够被感知的病毒和木马,正在变成一次性的、自动化的窃密行动:拿到 Token、API key 或 SSH key,完成任务后迅速消失。
这期节目,我们从这四次真实经历聊起,试着拆开 AI 时代的供应链攻击:一个被污染的依赖包如何借 postinstall 脚本完成窃密,小众工具如何借搜索与 AI 推荐进入项目,社会工程学又如何用一场高度仿真的在线会议骗过高权限开发者。AI 不只在帮程序员写代码,也在让攻击脚本更自然、更有针对性、更难被察觉。
但这并不是一期制造恐慌的节目。我们也认真梳理了普通开发者今天就能做的事:为账号启用 2FA、Passkey 或物理安全密钥;给 SSH key 设置 passphrase;按需申请权限并设置过期时间;不在私有仓库中明文保存 Secret;为依赖升级设置观察期;给云服务账单加上限;把高风险操作放进隔离环境。
安全工具可以替你扫描,却不能替你判断。真正的第一道防线,仍然是开发者自己的安全意识。
.npmrc 中用 min-release-age 为新版本设置观察期提醒:
min-release-age也可能暂时拦住刚发布的安全修复,使用时仍需结合安全公告和依赖审计做判断。
李光毅,张凯峰,陈锋
说明里标出的时间点,点一下跳过去
AI 读完整集转写后给出的推荐理由
资深开发者光毅在半年内四次遭遇 GitHub 账号被盗,却始终找不到攻击入口。这期节目他完整复盘了四次攻击的细节,从伪装成安全扫描的 Action 到会生成假测试脚本的恶意 postinstall,还讲透了 XO 项目被社会工程学攻破的全过程。如果你也在用 AI 写代码、管理依赖包,这些案例很可能就发生在你身边。节目最后给出的防御清单——设置 SSH key passphrase、限制依赖包安装时间、把 AI 服务改成预付费——每一条都能直接上手。
由 AI 从整集转写生成,是创作者说明之外的补充
本期节目由光毅分享其半年内四次 GitHub 账号被盗的经历展开,深入探讨了 AI 时代开发者面临的安全威胁。节目首先复盘了四次攻击的具体细节,包括伪装成安全扫描的 GitHub Action、恶意 postinstall 脚本、账号被封等,并分析了这些攻击与供应链攻击的关联。随后,嘉宾们讨论了 AI 编程工具带来的新风险,如 AI 可能推荐被污染的依赖包,以及开发者自身安全意识薄弱的问题。节目还介绍了社会工程学攻击的典型案例(如 XO 事件),并提出了多项实用的防御措施,包括启用 2FA/Passkey、设置 SSH key passphrase、按需申请权限、限制依赖包安装时间、使用预付费模式等。最后,嘉宾们强调,安全的核心在于开发者的判断力,需要建立“安全内建”的意识。
点一章从那里开始播 · 与创作者标的时间点各自独立
开场:AI 时代的安全话题引入
光毅的 GitHub 四次被盗经历
确认攻击性质:供应链攻击
AI 时代攻击的新特点
攻击的隐蔽性与排查困境
供应链攻击的机制与 AI 的关联
社会工程学攻击案例:XO 事件
AI Agent 的安全隐患与开发者责任
个人安全意识的反思与工具链的进步
安全判断力与工具使用的局限
总结:防御措施与安全意识的重要性
节目里自然聊到的,不是广告
AI 对内容的推测
☕🧄 这个比喻出自 2009 年周立波的一句「喝咖啡的怎么能和吃大蒜的呆在一起呢」;郭德纲后来在《你要高雅》里回了一句「雅和俗分不开,喝着咖啡就着大蒜,秋水共长天一色」。我们借它标注风格取向 —— 两端没有高下,编辑部式与熟人局式都能做出极好的节目。
https://proxy.wavpub.com/programmer-new-voice.xml复制概要、章节、提及与推广标注由 AI 生成,可能有误;内容版权归创作者,声湃按创作者开放的 RSS 收录。了解收录与 RSS →
8 月 6 日 · 47 分钟
5 月 7 日 · 40 分钟
4 月 29 日 · 38 分钟