津
10 月 23 日 · 51 分钟
主播 / 朱峰、霍炬、张乐
后期 / 朱峰
维基解密前些天泄露出一些中情局关于“网络战”的文件,这些文件的泄露会给普通人的网络安全带来什么样的影响?开发者和工程师又是如何看待这个事情的?
一些背景资料(需科学上网):
AI 读完整集转写后给出的推荐理由
维基解密泄露的CIA网络军火库文档,被津津乐道拆了个底朝天。主播霍炬提前研究文档,从DLL劫持到三星电视偷偷录音,再到CIA内部用盗版Sublime、写马斯洛式代码评审指南,细节满满。最吓人的是,这些攻击手法并不高深,普通黑客也能做到——智能设备、充电桩、汽车都可能成为攻击入口。听完你会明白,网络安全不是电影里的科幻,而是离你只有一步之遥的现实。
由 AI 从整集转写生成,是创作者说明之外的补充
本期节目围绕维基解密泄露的CIA网络军火库文档展开,三位主播从普通用户和开发者两个角度分析了文档内容。他们指出,CIA使用的攻击手法多为常规漏洞利用,并非高不可攀的黑科技,但正因为常规,普通人也可能成为目标。节目详细讨论了智能设备(电视、机顶盒、汽车)的安全隐患、加密通信软件的安全性、根证书与翻墙软件的风险,以及CIA内部工程管理对开发者的借鉴意义。最后强调,安全意识是抵御网络攻击的第一步,手机电脑不应离开视线,出差应使用专用设备。
点一章从那里开始播 · 与上面创作者标的时间点各自独立
开场与事件背景介绍
主播介绍本期特别节目主题,请来霍炬和张乐,霍炬概述维基解密泄露CIA网络军火库事件,强调文档对技术人员和普通用户都有价值。
对泄露文档的初步印象与普通人的威胁
张乐和霍炬分享对文档的初步印象,指出攻击手法常规但可怕,普通人也能学会。讨论维基解密泄露对公众信息安全的影响,以及CIA伪装攻击来源的“鸡贼”做法。
漏洞修复与公众意识提升
张乐提到Notepad++的DLL劫持漏洞已被修复,霍炬认为泄露事件是好事,能促使厂商修复漏洞、提升公众安全意识,并引用前情报官员的话称民间加密水平因此前进七年。
智能设备的安全隐患:电视、机顶盒与摄像头
讨论三星电视可关闭指示灯偷偷录音,智能设备软件控制导致硬件指示灯不可信,机顶盒内置麦克风等案例,提醒听众警惕常电联网设备。
根证书与翻墙软件的风险
以12306为例解释根证书风险,指出导入第三方根证书可被用于伪造网站,提醒听众谨慎使用来路不明的翻墙软件,并讨论苹果系统启动阶段的漏洞研究。
休息与下半场预告
短暂休息后,主播预告下半场将讨论CIA内部开发工具与工程管理,对开发者的启示。
CIA的工程团队与开发工具
张乐和霍炬分析CIA使用的开发语言、工具和项目管理流程,发现与普通互联网公司无异,甚至超过60%的中国创业公司,并讨论其使用盗版软件的可能性。
盗版软件、表情包与出差指南
讨论CIA使用盗版Sublime注册码、绕过Windows激活,以及文档中的日式表情包和法兰克福出差指南,展现文档的趣味细节。
马斯洛式代码评审与移动军火库
张乐介绍CIA的代码评审金字塔,从正确性到利他主义,对开发者有借鉴价值。霍炬提到移动工具部门用U盘植入木马,提醒不要让别人碰自己的设备。
通信软件安全与手机系统对比
讨论Signal等加密应用的安全性,以及iOS与安卓的安全差异,指出安卓碎片化问题,CIA文档显示其投入大量资源攻击iOS高价值用户。
汽车安全与阴谋论案例
讨论联网汽车的安全风险,提及2013年记者汽车侧翻的阴谋论,虽无法证实,但CIA确实在研究汽车攻击技术,威胁近在咫尺。
总结与安全建议
主播总结本期要点,强调手机电脑不要离开视线,出差使用专用设备,并分享CIA的K杯咖啡机段子,提醒听众关注后续泄露。
10 月 23 日 · 51 分钟
10 月 12 日 · 1 小时 30 分
 视频
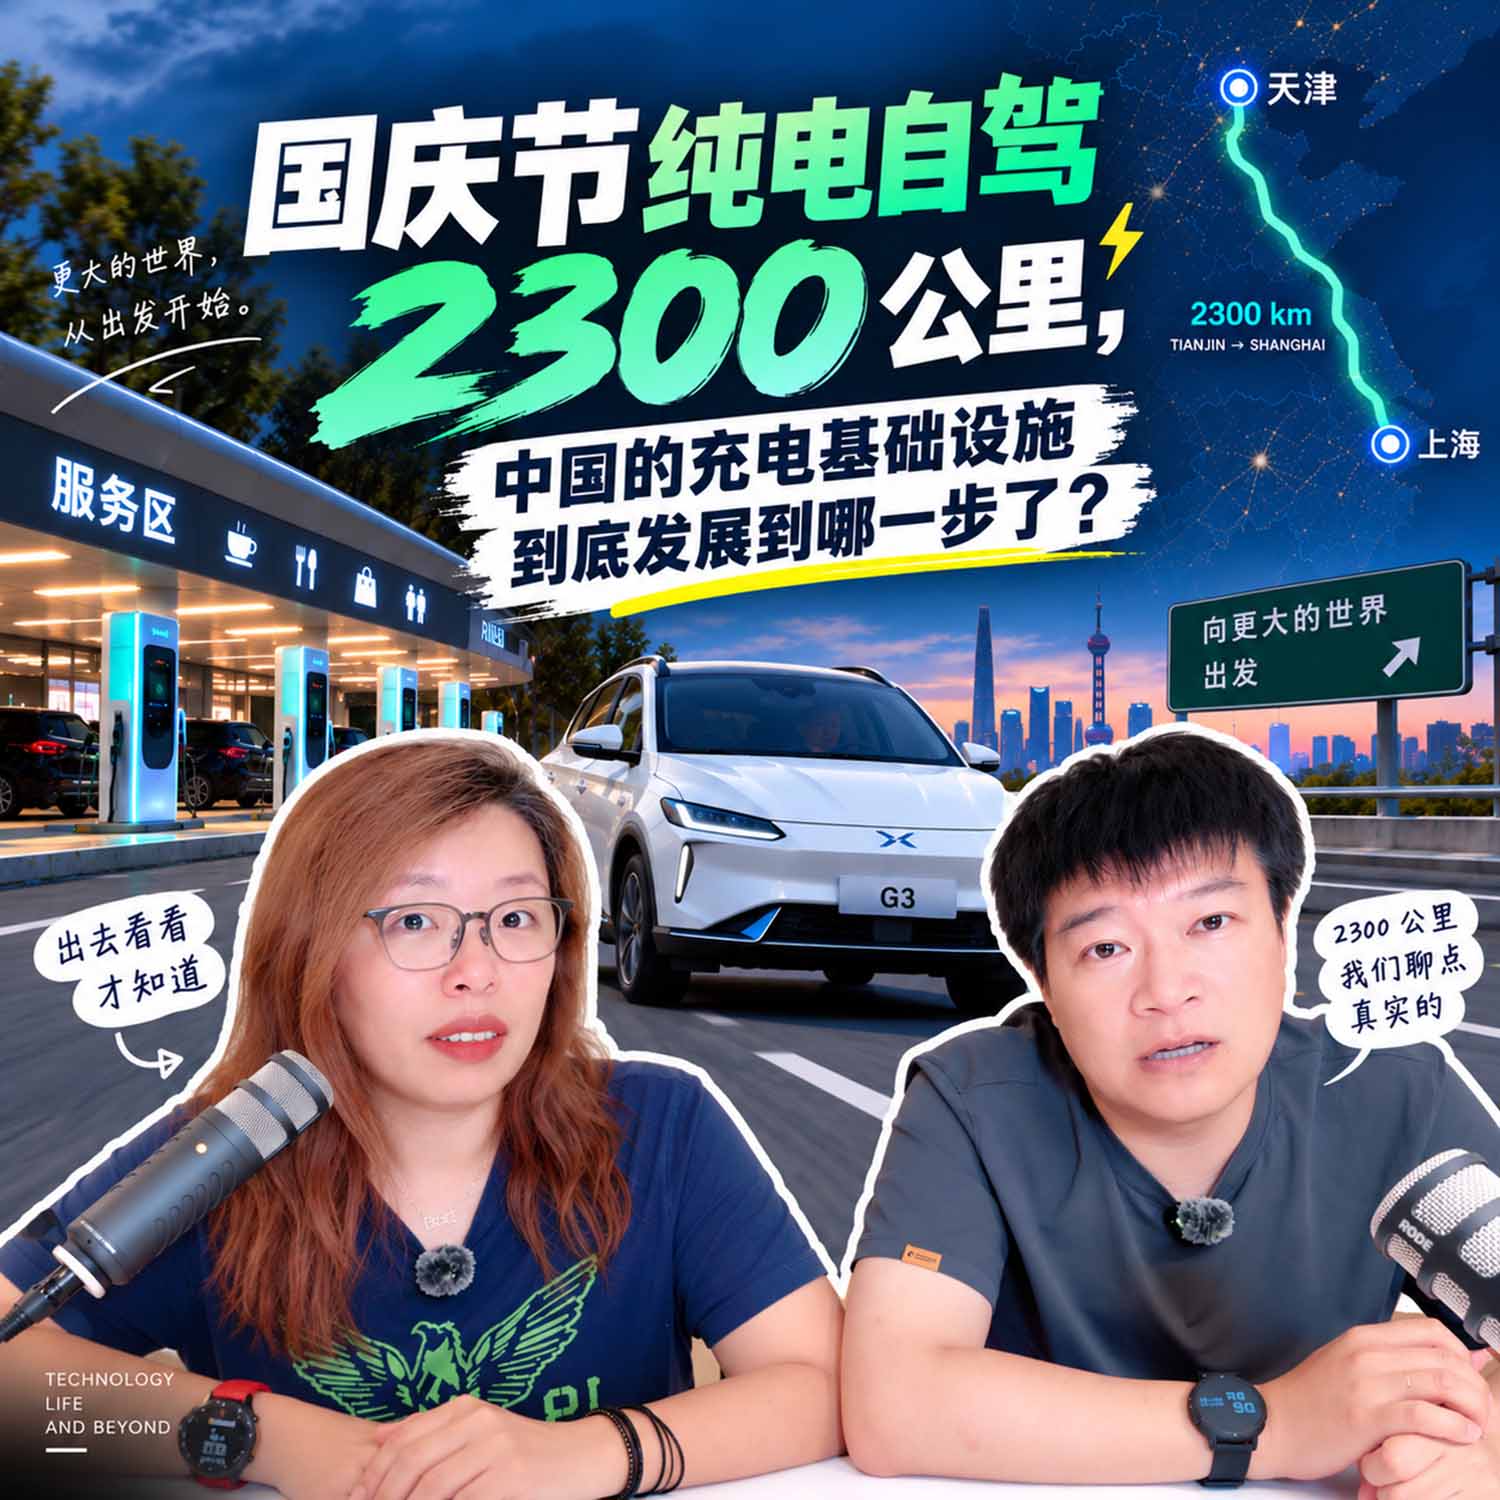
国庆节纯电自驾 2300 公里,中国的充电基础设施到底发展到哪一步了?
10 月 11 日 · 1 小时 02 分
9 月 27 日 · 53 分钟
津津乐道 · 2017 年 3 月 11 日 · 1 小时 09 分
主播 / 朱峰、霍炬、张乐
后期 / 朱峰
维基解密前些天泄露出一些中情局关于“网络战”的文件,这些文件的泄露会给普通人的网络安全带来什么样的影响?开发者和工程师又是如何看待这个事情的?
一些背景资料(需科学上网):
AI 读完整集转写后给出的推荐理由
维基解密泄露的CIA网络军火库文档,被津津乐道拆了个底朝天。主播霍炬提前研究文档,从DLL劫持到三星电视偷偷录音,再到CIA内部用盗版Sublime、写马斯洛式代码评审指南,细节满满。最吓人的是,这些攻击手法并不高深,普通黑客也能做到——智能设备、充电桩、汽车都可能成为攻击入口。听完你会明白,网络安全不是电影里的科幻,而是离你只有一步之遥的现实。
由 AI 从整集转写生成,是创作者说明之外的补充
本期节目围绕维基解密泄露的CIA网络军火库文档展开,三位主播从普通用户和开发者两个角度分析了文档内容。他们指出,CIA使用的攻击手法多为常规漏洞利用,并非高不可攀的黑科技,但正因为常规,普通人也可能成为目标。节目详细讨论了智能设备(电视、机顶盒、汽车)的安全隐患、加密通信软件的安全性、根证书与翻墙软件的风险,以及CIA内部工程管理对开发者的借鉴意义。最后强调,安全意识是抵御网络攻击的第一步,手机电脑不应离开视线,出差应使用专用设备。
点一章从那里开始播 · 与创作者标的时间点各自独立
开场与事件背景介绍
对泄露文档的初步印象与普通人的威胁
漏洞修复与公众意识提升
智能设备的安全隐患:电视、机顶盒与摄像头
根证书与翻墙软件的风险
休息与下半场预告
CIA的工程团队与开发工具
盗版软件、表情包与出差指南
马斯洛式代码评审与移动军火库
通信软件安全与手机系统对比
汽车安全与阴谋论案例
总结与安全建议
节目里自然聊到的,不是广告
AI 对内容的推测
☕🧄 这个比喻出自 2009 年周立波的一句「喝咖啡的怎么能和吃大蒜的呆在一起呢」;郭德纲后来在《你要高雅》里回了一句「雅和俗分不开,喝着咖啡就着大蒜,秋水共长天一色」。我们借它标注风格取向 —— 两端没有高下,编辑部式与熟人局式都能做出极好的节目。
https://feeds.daopub.com/dao.xml复制概要、章节、提及与推广标注由 AI 生成,可能有误;内容版权归创作者,声湃按创作者开放的 RSS 收录。了解收录与 RSS →