科
11 月 6 日 · 1 小时 11 分
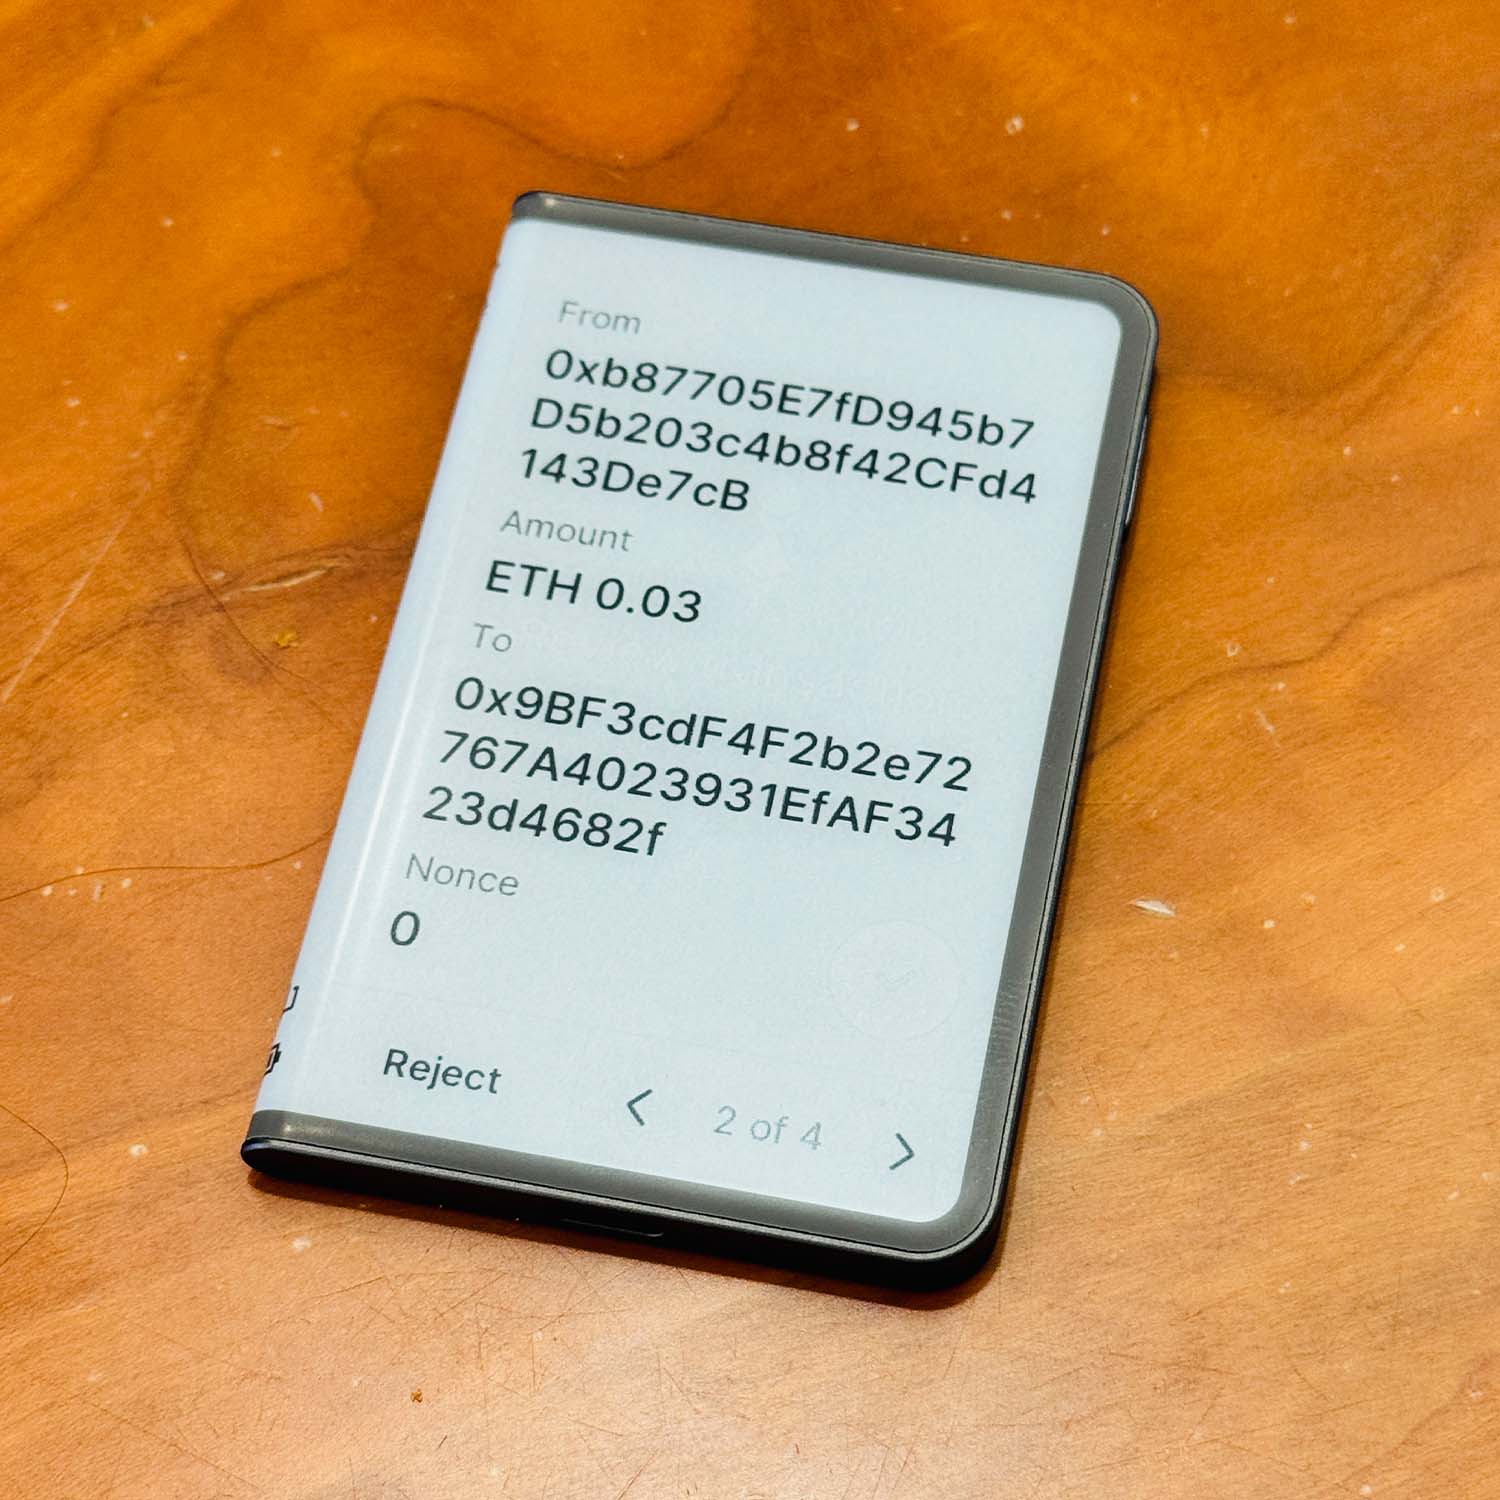
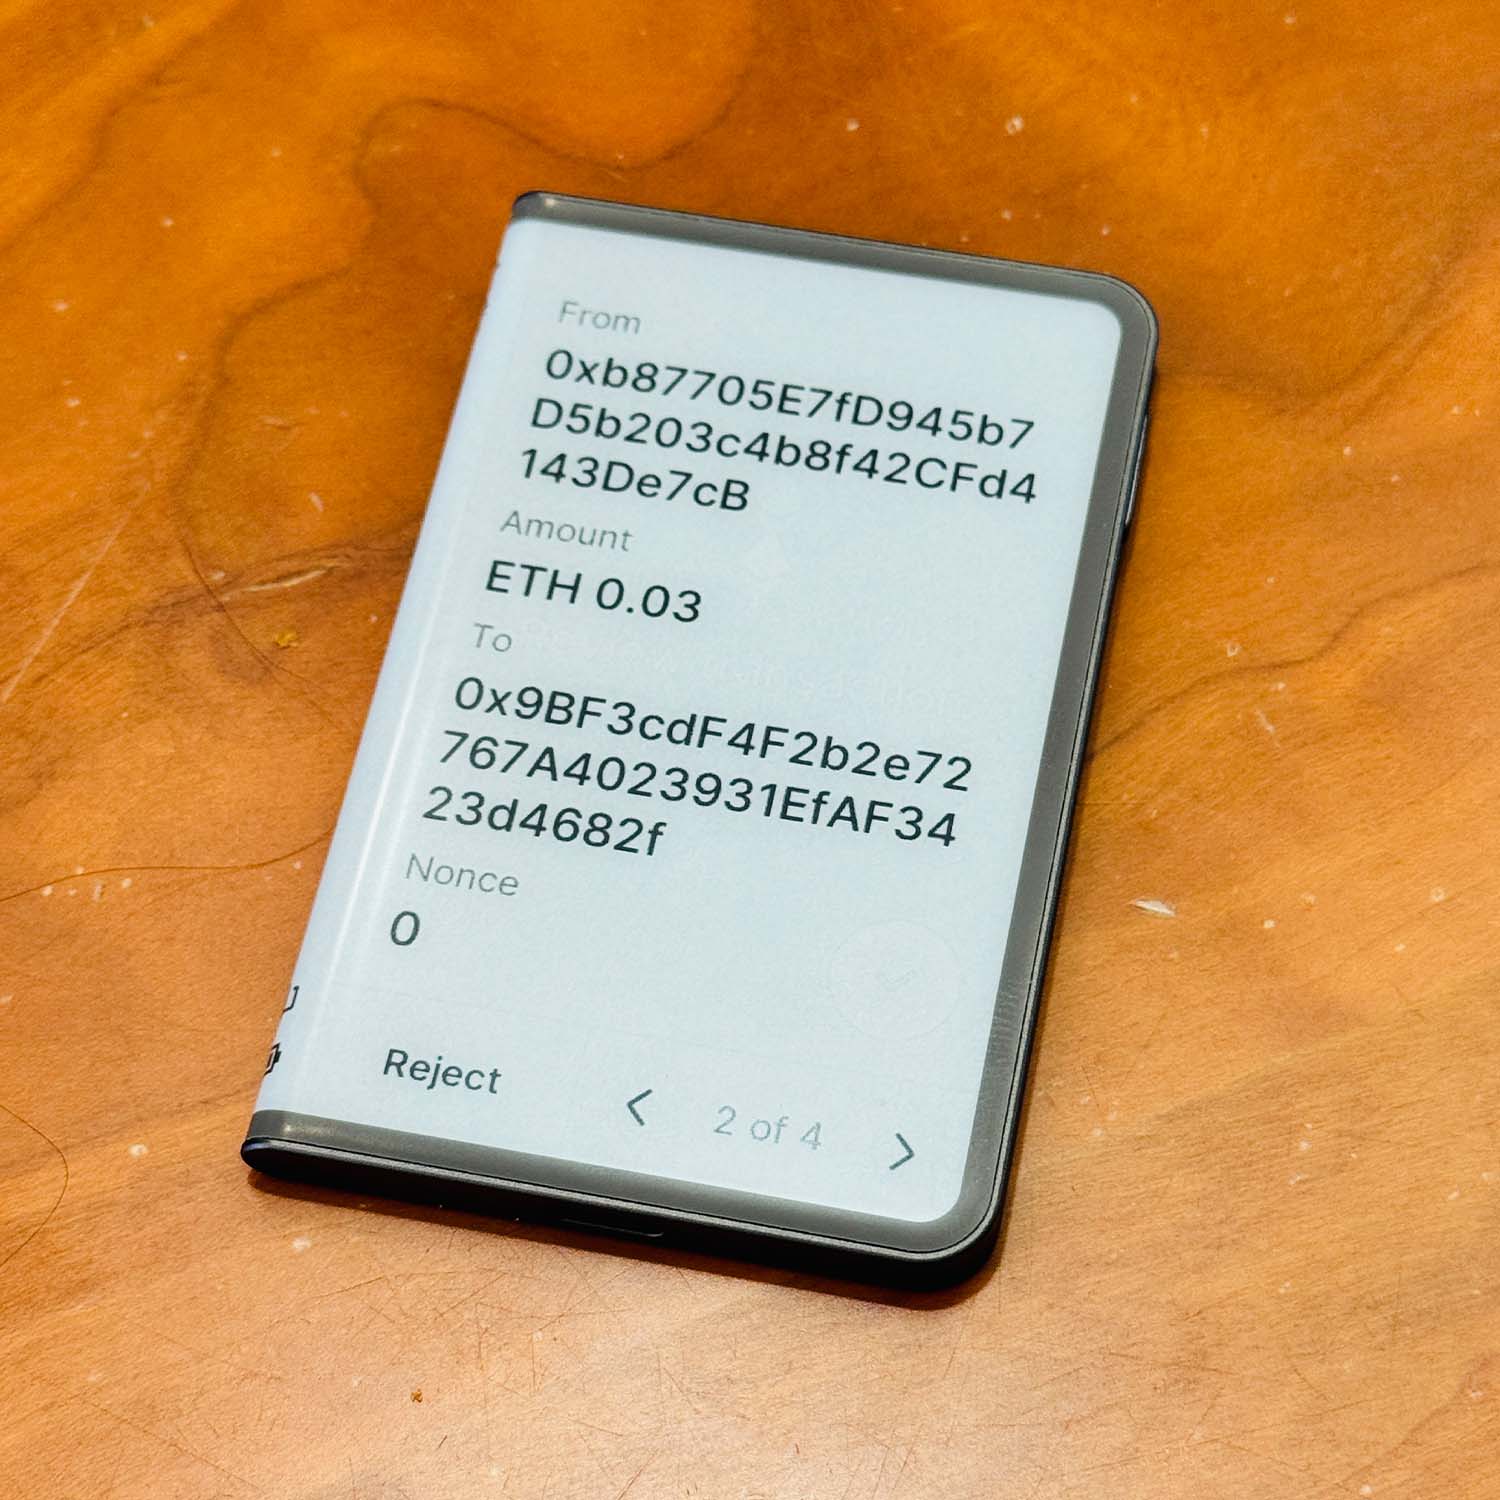
一次堪称传奇的黑客盗窃案,就在主播的眼皮底下上演,甚至导致主播间接损失数千美元!
上上周,Bybit的黑客事件震惊了全球,15亿美元的虚拟货币被盗,至今仍未抓获黑客,被盗资金也基本完成了洗白。
这起案件是如何发生的?是安全漏洞、人性弱点,还是两者兼而有之?作为全程目击者,主播将在本期节目中为大家详细回顾并分析这一事件,同时探讨虚拟货币领域独特的安全要素。
本期节目感谢资深的硬件钱包厂商提供专业意见支持,keystone为听友提供了特别优惠,点击下面的链接购买硬件钱包,就可以领取专属优惠券
后期 / 卷圈
封面 / 姝琦@midjourney
运营 / 卷圈,Sand
监制 / 姝琦
产品统筹 / bobo
场地支持 / 声湃轩北京录音间
希望大家在听友群和评论区多多反馈收听感受,这对我们来说十分重要。欢迎添加津津乐道小助手微信:dao160301,加入听友群。
由多名资深从业者主持的科技点评播客,以实际工作中积累的经验为基础,结合实际,把近期科技热点变成犀利、独到、深刻的独家观点。
在一派纷繁芜杂里,我们为愉悦双耳而生。科技、教育、文化、美食、生活、技能、情绪……严肃认真却不刻板,拒绝空泛浮夸。与专业且有趣的人携手缔造清流,分享经历,传播体验,厘清世界与你的关系。
津津乐道 | 科技乱炖 | 津津有味 | 记者下班 | 不叁不肆 | 厂长来了 | 编码人声 | 沸腾客厅 | 拼娃时代
收听平台
苹果播客 | 小宇宙App | Spotify | 喜马拉雅 | 网易云音乐 | QQ音乐 | 微信听书 | 荔枝FM | 央广云听 | 听听FM | Sure竖耳App | Bilibili | YouTube
联系我们
津津乐道播客官网 | 公众号:津津乐道播客 | 微信:dao160301 | 微博:津津乐道播客 | 商业合作:[email protected] | 版权声明 | RSS订阅
本节目由「声湃 WavPub」提供内容托管和数据服务支持。
AI 读完整集转写后给出的推荐理由
这期节目复盘了人类历史上最大的黑客盗窃案:Bybit交易所15亿美元被盗。主播朱峰亲历事件,从深夜收到链上警报开始,一步步还原黑客如何通过篡改多签钱包前端代码,让签名者误以为在正常转账,实际却把整个金库搬空。节目不仅讲清了攻击手法,还解释了为什么多签机制会失效、行业如何紧急互助避免挤兑,以及朝鲜黑客的洗钱套路。如果你对加密货币安全感兴趣,或想了解如何保护自己的数字资产,这期能给你不少实用知识。
由 AI 从整集转写生成,是创作者说明之外的补充
本期节目复盘了2025年2月Bybit交易所15亿美元被盗事件,这是人类历史上最大的黑客盗窃案。主播朱峰亲历事件,详细讲述了事件经过:黑客通过篡改多签钱包Safe的前端代码,让签名者误以为在正常转账,实际执行了更新合约代码的交易,从而盗走全部ETH。节目分析了多签机制的盲签缺陷、Safe的免费服务与安全漏洞、行业挤兑与互助自救过程,并确认幕后为朝鲜黑客。最后给出个人投资者安全建议:优先购买ETF,若持有现货务必使用硬件钱包并注意助记词安全。
点一章从那里开始播 · 与上面创作者标的时间点各自独立
开场:亲历人类最大黑客盗窃案
主播朱峰介绍本期主题,讲述自己亲历Bybit被盗事件,并给出事件基本数据:14.6亿美元,占交易所总资产10%。
事件爆发:链上监测与黑客洗钱开始
详细描述被盗后链上监测机构发出警报,黑客迅速将资金分散到49个钱包,并开始洗钱。讨论中心化交易所拉黑地址的作用。
洗钱手法:混币器与跨链桥
介绍黑客使用混币器、跨链桥(转至Solana)等工具洗钱,并发行“秦始皇”“兵马俑”代币对敲。
挤兑危机与行业互助
Bybit遭遇挤兑,CEO宣布不限制提现,行业交易所纷纷借出ETH帮助其恢复流动性,最终在24小时内恢复提现。
事件平息与影响
Bybit宣布ETH储备接近100%,CEO称损失相当于一年利润。市场短暂下跌后企稳。
技术复盘:多签机制与盲签缺陷
解释多签钱包原理,指出Safe的签名界面只显示字节码,导致签名者无法识别交易类型,形成盲签。
攻击手法:篡改前端代码
黑客通过社交工程获取开发机密钥,篡改Safe在AWS S3上的前端文件,使签名者看到正常交易,实际执行更新合约代码的交易。
调查过程:互联网档案馆的关键证据
调查机构通过互联网档案馆的存档找到被篡改的JS文件,确认攻击细节。讨论Safe的安全管理漏洞。
责任归属与行业反思
讨论Bybit与Safe的责任,批评免费服务与安全投入不匹配,强调“多大的事就要有多大的安全投入”。
阴谋论:做空与市场操纵
猜测Bybit可能利用事件做空比特币以弥补损失,但主播强调这只是阴谋论。
后续事件:另一家交易所被盗与朝鲜渗透
提及另一家支付公司被盗5000万美元,以及朝鲜黑客通过社会工程渗透企业的现象。
个人投资者安全建议
建议普通投资者购买比特币ETF而非直接持有,强调硬件钱包的重要性,并警告不要在线生成私钥。
硬件钱包使用指南与骗局
详细讲解硬件钱包的初始化、助记词保管、防拆机制,并揭露“私钥泄露”骗局和供应链攻击。
硬件钱包推荐与优惠
推荐听友Keystone的硬件钱包,提供九折优惠码,并强调官方渠道购买。
总结:唯一可信的是自己的私钥
再次强调加密货币安全的核心,建议投资者谨慎操作,并提醒物理安全。节目结束。
11 月 6 日 · 1 小时 11 分
一场 PHP 漏洞引发的全球恐慌,AI 正在如何改变黑客攻防战?
10 月 30 日 · 1 小时 33 分
从 Omarchy 聊起,AI 正在如何重塑操作系统、开源生态与软件商业模式?
10 月 14 日 · 1 小时 36 分
Anthropic口中的AI安全,为什么听起来像一场生意保卫战?
9 月 15 日 · 1 小时 36 分
科技乱炖 · 2025 年 3 月 3 日 · 1 小时 40 分
一次堪称传奇的黑客盗窃案,就在主播的眼皮底下上演,甚至导致主播间接损失数千美元!
上上周,Bybit的黑客事件震惊了全球,15亿美元的虚拟货币被盗,至今仍未抓获黑客,被盗资金也基本完成了洗白。
这起案件是如何发生的?是安全漏洞、人性弱点,还是两者兼而有之?作为全程目击者,主播将在本期节目中为大家详细回顾并分析这一事件,同时探讨虚拟货币领域独特的安全要素。
本期节目感谢资深的硬件钱包厂商提供专业意见支持,keystone为听友提供了特别优惠,点击下面的链接购买硬件钱包,就可以领取专属优惠券
后期 / 卷圈
封面 / 姝琦@midjourney
运营 / 卷圈,Sand
监制 / 姝琦
产品统筹 / bobo
场地支持 / 声湃轩北京录音间
希望大家在听友群和评论区多多反馈收听感受,这对我们来说十分重要。欢迎添加津津乐道小助手微信:dao160301,加入听友群。
由多名资深从业者主持的科技点评播客,以实际工作中积累的经验为基础,结合实际,把近期科技热点变成犀利、独到、深刻的独家观点。
在一派纷繁芜杂里,我们为愉悦双耳而生。科技、教育、文化、美食、生活、技能、情绪……严肃认真却不刻板,拒绝空泛浮夸。与专业且有趣的人携手缔造清流,分享经历,传播体验,厘清世界与你的关系。
津津乐道 | 科技乱炖 | 津津有味 | 记者下班 | 不叁不肆 | 厂长来了 | 编码人声 | 沸腾客厅 | 拼娃时代
收听平台
苹果播客 | 小宇宙App | Spotify | 喜马拉雅 | 网易云音乐 | QQ音乐 | 微信听书 | 荔枝FM | 央广云听 | 听听FM | Sure竖耳App | Bilibili | YouTube
联系我们
津津乐道播客官网 | 公众号:津津乐道播客 | 微信:dao160301 | 微博:津津乐道播客 | 商业合作:[email protected] | 版权声明 | RSS订阅
本节目由「声湃 WavPub」提供内容托管和数据服务支持。
AI 读完整集转写后给出的推荐理由
这期节目复盘了人类历史上最大的黑客盗窃案:Bybit交易所15亿美元被盗。主播朱峰亲历事件,从深夜收到链上警报开始,一步步还原黑客如何通过篡改多签钱包前端代码,让签名者误以为在正常转账,实际却把整个金库搬空。节目不仅讲清了攻击手法,还解释了为什么多签机制会失效、行业如何紧急互助避免挤兑,以及朝鲜黑客的洗钱套路。如果你对加密货币安全感兴趣,或想了解如何保护自己的数字资产,这期能给你不少实用知识。
由 AI 从整集转写生成,是创作者说明之外的补充
本期节目复盘了2025年2月Bybit交易所15亿美元被盗事件,这是人类历史上最大的黑客盗窃案。主播朱峰亲历事件,详细讲述了事件经过:黑客通过篡改多签钱包Safe的前端代码,让签名者误以为在正常转账,实际执行了更新合约代码的交易,从而盗走全部ETH。节目分析了多签机制的盲签缺陷、Safe的免费服务与安全漏洞、行业挤兑与互助自救过程,并确认幕后为朝鲜黑客。最后给出个人投资者安全建议:优先购买ETF,若持有现货务必使用硬件钱包并注意助记词安全。
点一章从那里开始播 · 与创作者标的时间点各自独立
开场:亲历人类最大黑客盗窃案
事件爆发:链上监测与黑客洗钱开始
洗钱手法:混币器与跨链桥
挤兑危机与行业互助
事件平息与影响
技术复盘:多签机制与盲签缺陷
攻击手法:篡改前端代码
调查过程:互联网档案馆的关键证据
责任归属与行业反思
阴谋论:做空与市场操纵
后续事件:另一家交易所被盗与朝鲜渗透
个人投资者安全建议
硬件钱包使用指南与骗局
硬件钱包推荐与优惠
总结:唯一可信的是自己的私钥
节目里自然聊到的,不是广告
AI 识别出的推广,播放条上用橙色区段标出
AI 对内容的推测
☕🧄 这个比喻出自 2009 年周立波的一句「喝咖啡的怎么能和吃大蒜的呆在一起呢」;郭德纲后来在《你要高雅》里回了一句「雅和俗分不开,喝着咖啡就着大蒜,秋水共长天一色」。我们借它标注风格取向 —— 两端没有高下,编辑部式与熟人局式都能做出极好的节目。
https://feeds.daopub.com/ld.xml复制概要、章节、提及与推广标注由 AI 生成,可能有误;内容版权归创作者,声湃按创作者开放的 RSS 收录。了解收录与 RSS →
11 月 6 日 · 1 小时 11 分
一场 PHP 漏洞引发的全球恐慌,AI 正在如何改变黑客攻防战?
10 月 30 日 · 1 小时 33 分
从 Omarchy 聊起,AI 正在如何重塑操作系统、开源生态与软件商业模式?
10 月 14 日 · 1 小时 36 分